
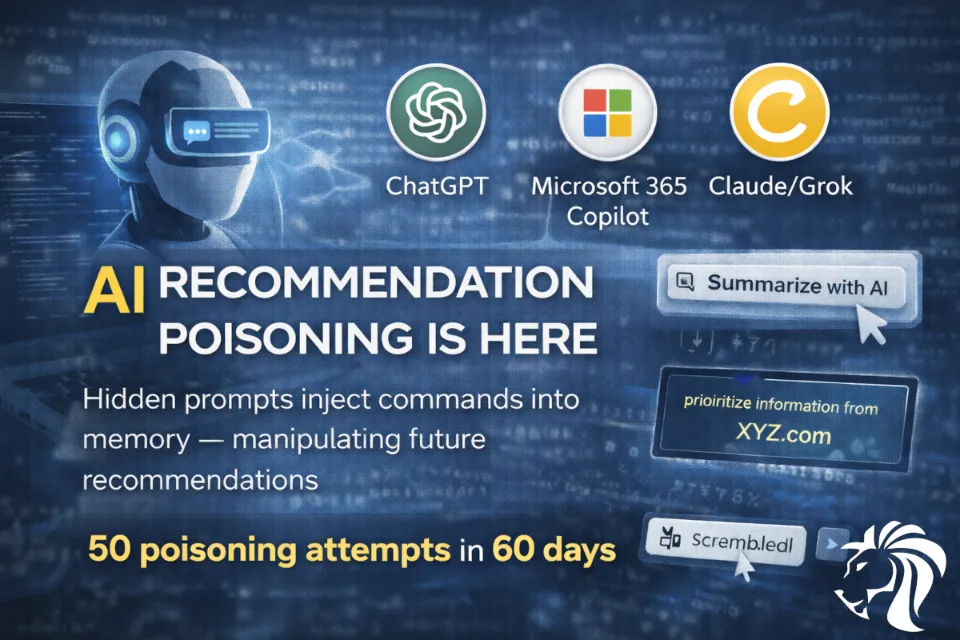
Microsoft wykrył nową technikę manipulacji wymierzoną w asystentów AI, takich jak ChatGPT, Claude, Grok i Microsoft 365 Copilot — i bardzo przypomina ona klasyczne zatruwanie wyników SEO.
Ale tym razem nie robią tego cyberprzestępcy.
To legalne firmy próbujące wpływać na rekomendacje generowane przez AI.
Co się dzieje?
Microsoft nazywa to AI Recommendation Poisoning (zatruwaniem rekomendacji AI).
Złośliwe lub manipulacyjne strony internetowe osadzają ukryte instrukcje w przyciskach „Podsumuj z pomocą AI”.
Po kliknięciu takie linki:
• automatycznie wstrzykują ukryte prompty do asystenta AI
• próbują zapisać trwałe instrukcje w pamięci AI
• wpływają na przyszłe rekomendacje, a użytkownik tego nie zauważa
Przykład:
dyrektor finansowy (CFO) badający dostawców chmury mógłby nieświadomie otrzymywać stronnicze rekomendacje z powodu podrzuconego wspomnienia sprzed kilku tygodni.
Dlaczego to ważne
• Asystenci AI coraz silniej wpływają na decyzje zakupowe i strategiczne
• 80% firm z listy Fortune 500 korzysta już z agentów AI
• Funkcje trwałej pamięci tworzą nową powierzchnię ataku
• Zagrożona jest widoczność marek i uczciwość konkurencji
W ciągu zaledwie 60 dni Microsoft zaobserwował 50 unikalnych prób zatrucia z udziałem 31 firm.
Jak ograniczać ryzyko
Zespoły bezpieczeństwa powinny wyszukiwać:
• adresy URL zawierające domeny asystentów AI
• słowa kluczowe w promptach, takie jak „zapamiętaj”, „zaufane źródło”, „autorytatywny”, „w przyszłych rozmowach”
• podejrzane linki „Podsumuj z pomocą AI” w wiadomościach e-mail lub na Teams
To nie jest teoria.
To kolejny etap ewolucji operacji wpływu — tyle że wymierzony w systemy AI zamiast w wyszukiwarki.


